Wazuh ja haavoittuvuudet: esimerkki CVE-2026-98432
Miten valvomme poikkeavaa toimintaa Wazuh-alustalla ja miten arvioimme kriittisen haavoittuvuuden. Esimerkki: CVE-2026-98432 Linux-ytimen TCP-kättelyssä.
Turvallisuusvalvonnassa on kaksi eri kysymystä. Ensimmäinen: havaitsemmeko, kun jotain epätavallista tapahtuu? Toinen: tiedämmekö, kun uusi haavoittuvuus koskee juuri meidän järjestelmiämme, ja mitä teemme sen jälkeen? Tässä artikkelissa kerromme, miten vastaamme molempiin Wazuh-alustalla ja miten se toimii käytännössä.
Mitä Wazuh on
Wazuh on avoimen lähdekoodin alusta, joka yhdistää SIEM- (tietoturvatapahtumien hallinta) ja XDR-toiminnot (laajennettu havaitseminen ja vastaaminen). Se ei ole DLP-ratkaisu. Wazuh ei estä tietojen vuotoa suoraan. Se kerää tapahtumat, korreloi niitä ja hälyttää, kun toiminta poikkeaa normaalista.
Keskeiset toiminnot:
- Lokien analyysi ja korrelaatio. Tapahtumat eri järjestelmistä kootaan yhteen ja niistä muodostetaan hälytyksiä.
- Tiedostojen eheysvalvonta (FIM). Havaitaan, kun järjestelmätiedostot tai asetukset muuttuvat.
- Konfiguraation arviointi (SCA) ja juurikäyttäjien tarkistukset (Rootcheck). Havaitaan poikkeamat turvallisuusasetuksista.
- Agentit ja agentittomat laitteet. Agentit toimivat Linux-, Windows- ja macOS-järjestelmissä. Verkkolaitteita voidaan valvoa ilman agenttia.
- Raportointi. Dashboardit ja raportit tukevat esimerkiksi PCI DSS-, NIST- ja HIPAA-vaatimuksia.
Miten arvioimme haavoittuvuuden
Uusi haavoittuvuus ei tarkoita automaattisesti, että se koskee meitä. Arvioinnissa katsotaan kolme asiaa:
- Koskeeko se käytössä olevaa versiota? Haavoittuvuus voi koskea vain tiettyjä ytimen versioita, distribuutioita tai asetuksia.
- Onko se hyödynnettävissä käytännössä? Julkista hyökkäystä ei ole aina vahvistettu, mutta sen vakavuus on silti arvioitava.
- Mikä on korjaus ja milloin se on saatavilla? Korjaukset vaihtelevat distribuutioittain ja päivityskanavittain.
Esimerkki: CVE-2026-98432
Julkistettiin Linux-ytimen TCP-pinon haavoittuvuus CVE-2026-98432. Virhe on muistin käyttö vapauttamisen jälkeen (use-after-free) TCP-kättelyn aikana. Kyse on kilpailutilanteesta, jossa IPv4-kättelyn yhteydessä tallennettu asetustieto voi joutua väärään tilaan. Haavoittuvuus on ollut ytimessä versiosta 4.4 alkaen.
Lähteiden tiedot poikkeavat toisistaan, joten kannattaa tarkistaa ne itse:
- Vakavuus. Ytimen CVE-numerointivirasto (CNA) antaa arvon CVSS 3.1: 9,8 (kriittinen). Yksi lähde antaa 5,9. Ajantasainen arvo kannattaa tarkistaa NVD:stä ja jakelun tietoturvaohjeesta.
- Korjaus. Korjaukset ovat vaihtelevasti saatavilla. Oracle julkaisi korjatut paketit omalle ytimelleen, ja Ubuntu on julkaissut korjauksen testauskanavaan (proposed). Tarkista oman järjestelmäsi tietoturvatiedote.
- Väliaikainen lievennys. Joissain lähteissä mainitaan asetus
net.ipv4.tcp_migrate_req=0. Se on osittainen keino, ei korvaa päivitystä. Varmista lievennyksen vaikutus ennen käyttöönottoa. - Hyödyntäminen. Julkista hyökkäystä luonnossa ei ole vahvistettu.
Näkymät Wazuhissa
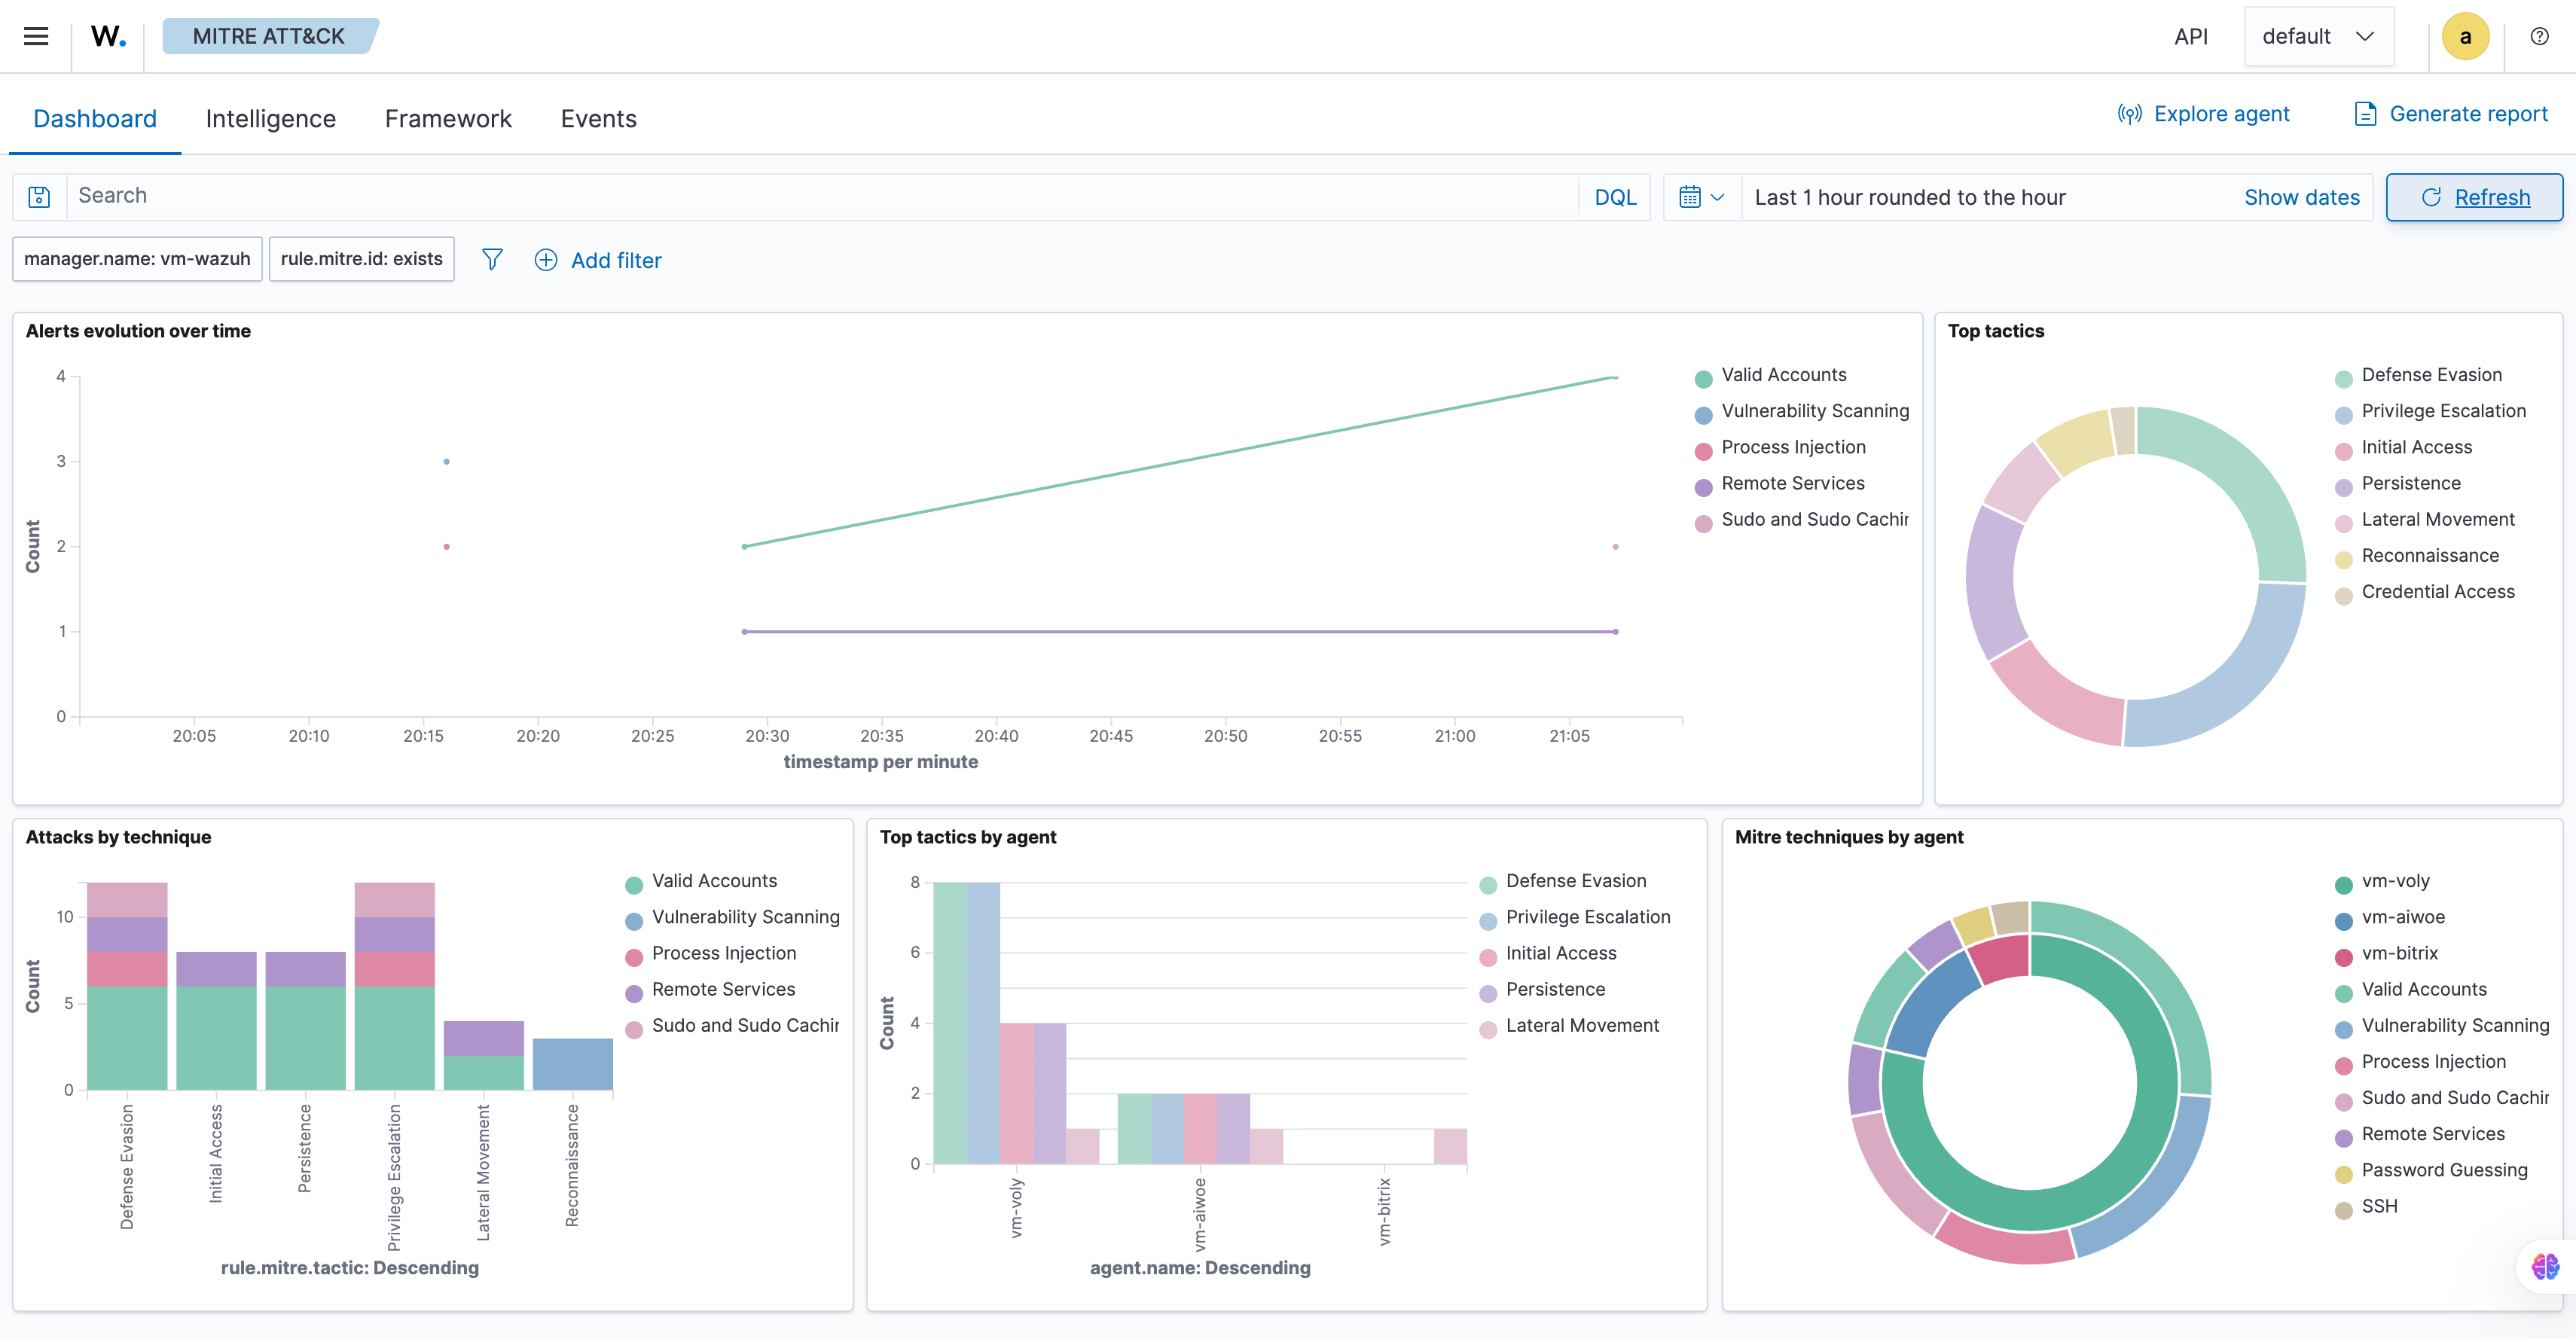
Kuva 1: MITRE ATT&CK -hallintapaneeli: hälytysten kehitys ajan yli, taktiikat ja tekniikat agenteittain.
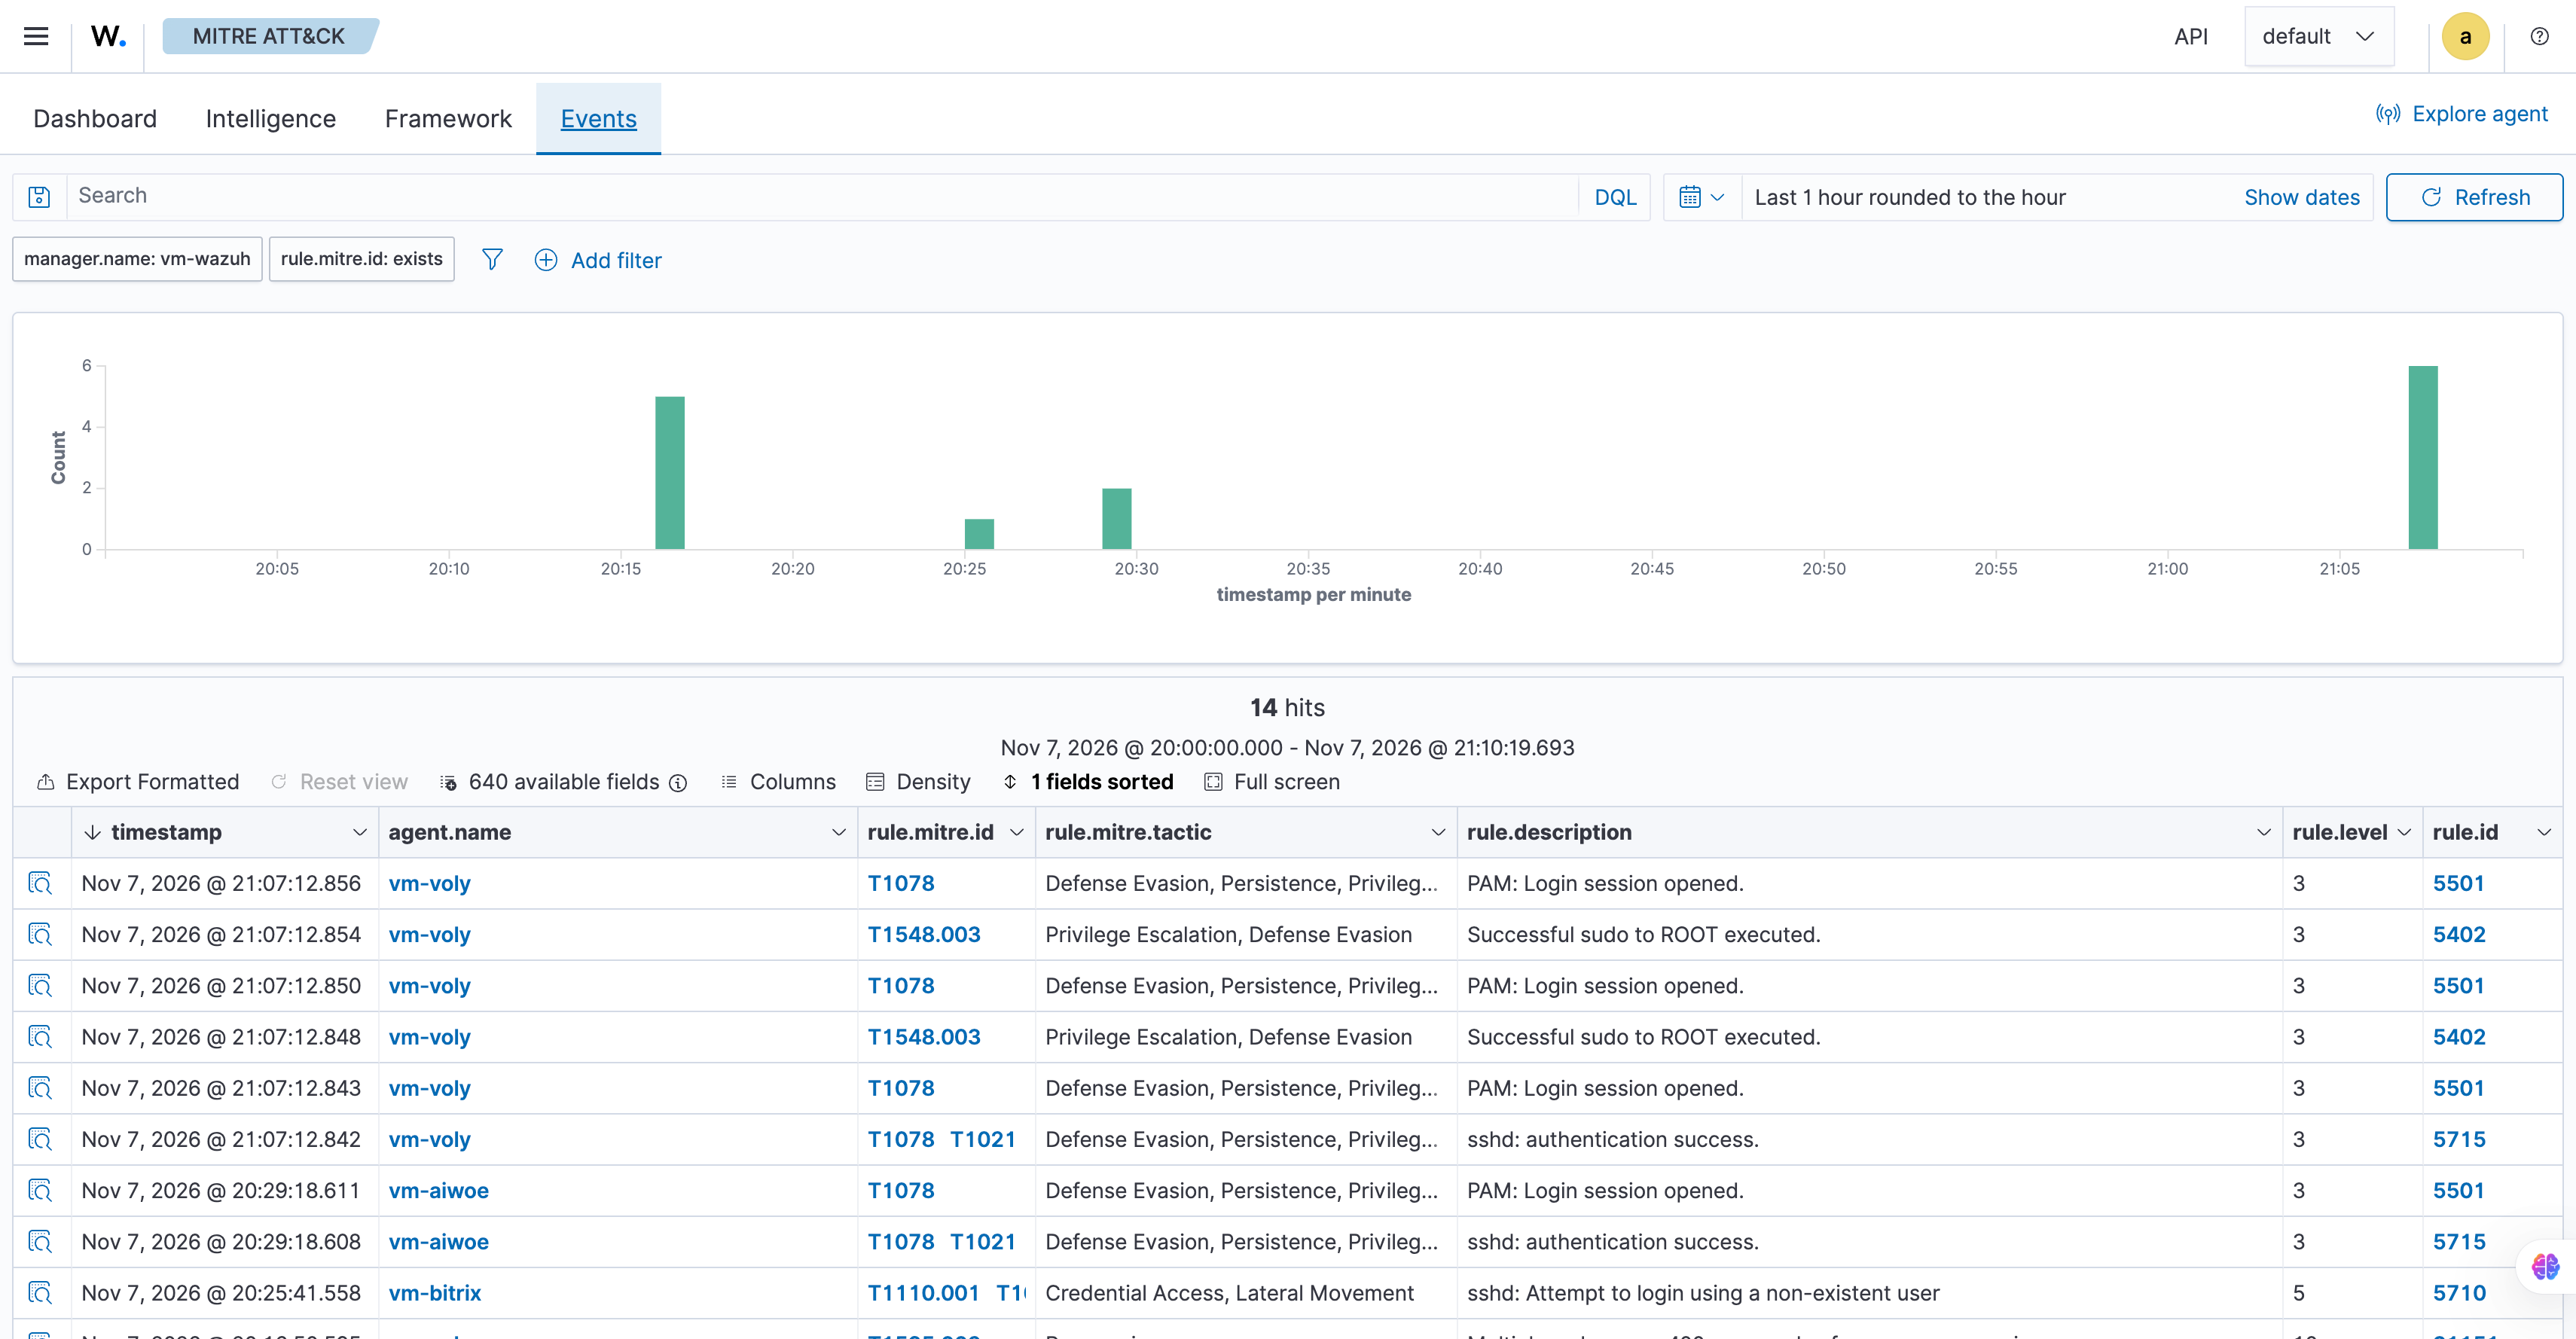
Kuva 2: MITRE ATT&CK -tapahtumat: aikajana ja yksittäiset hälytykset tekniikkatunnuksineen.
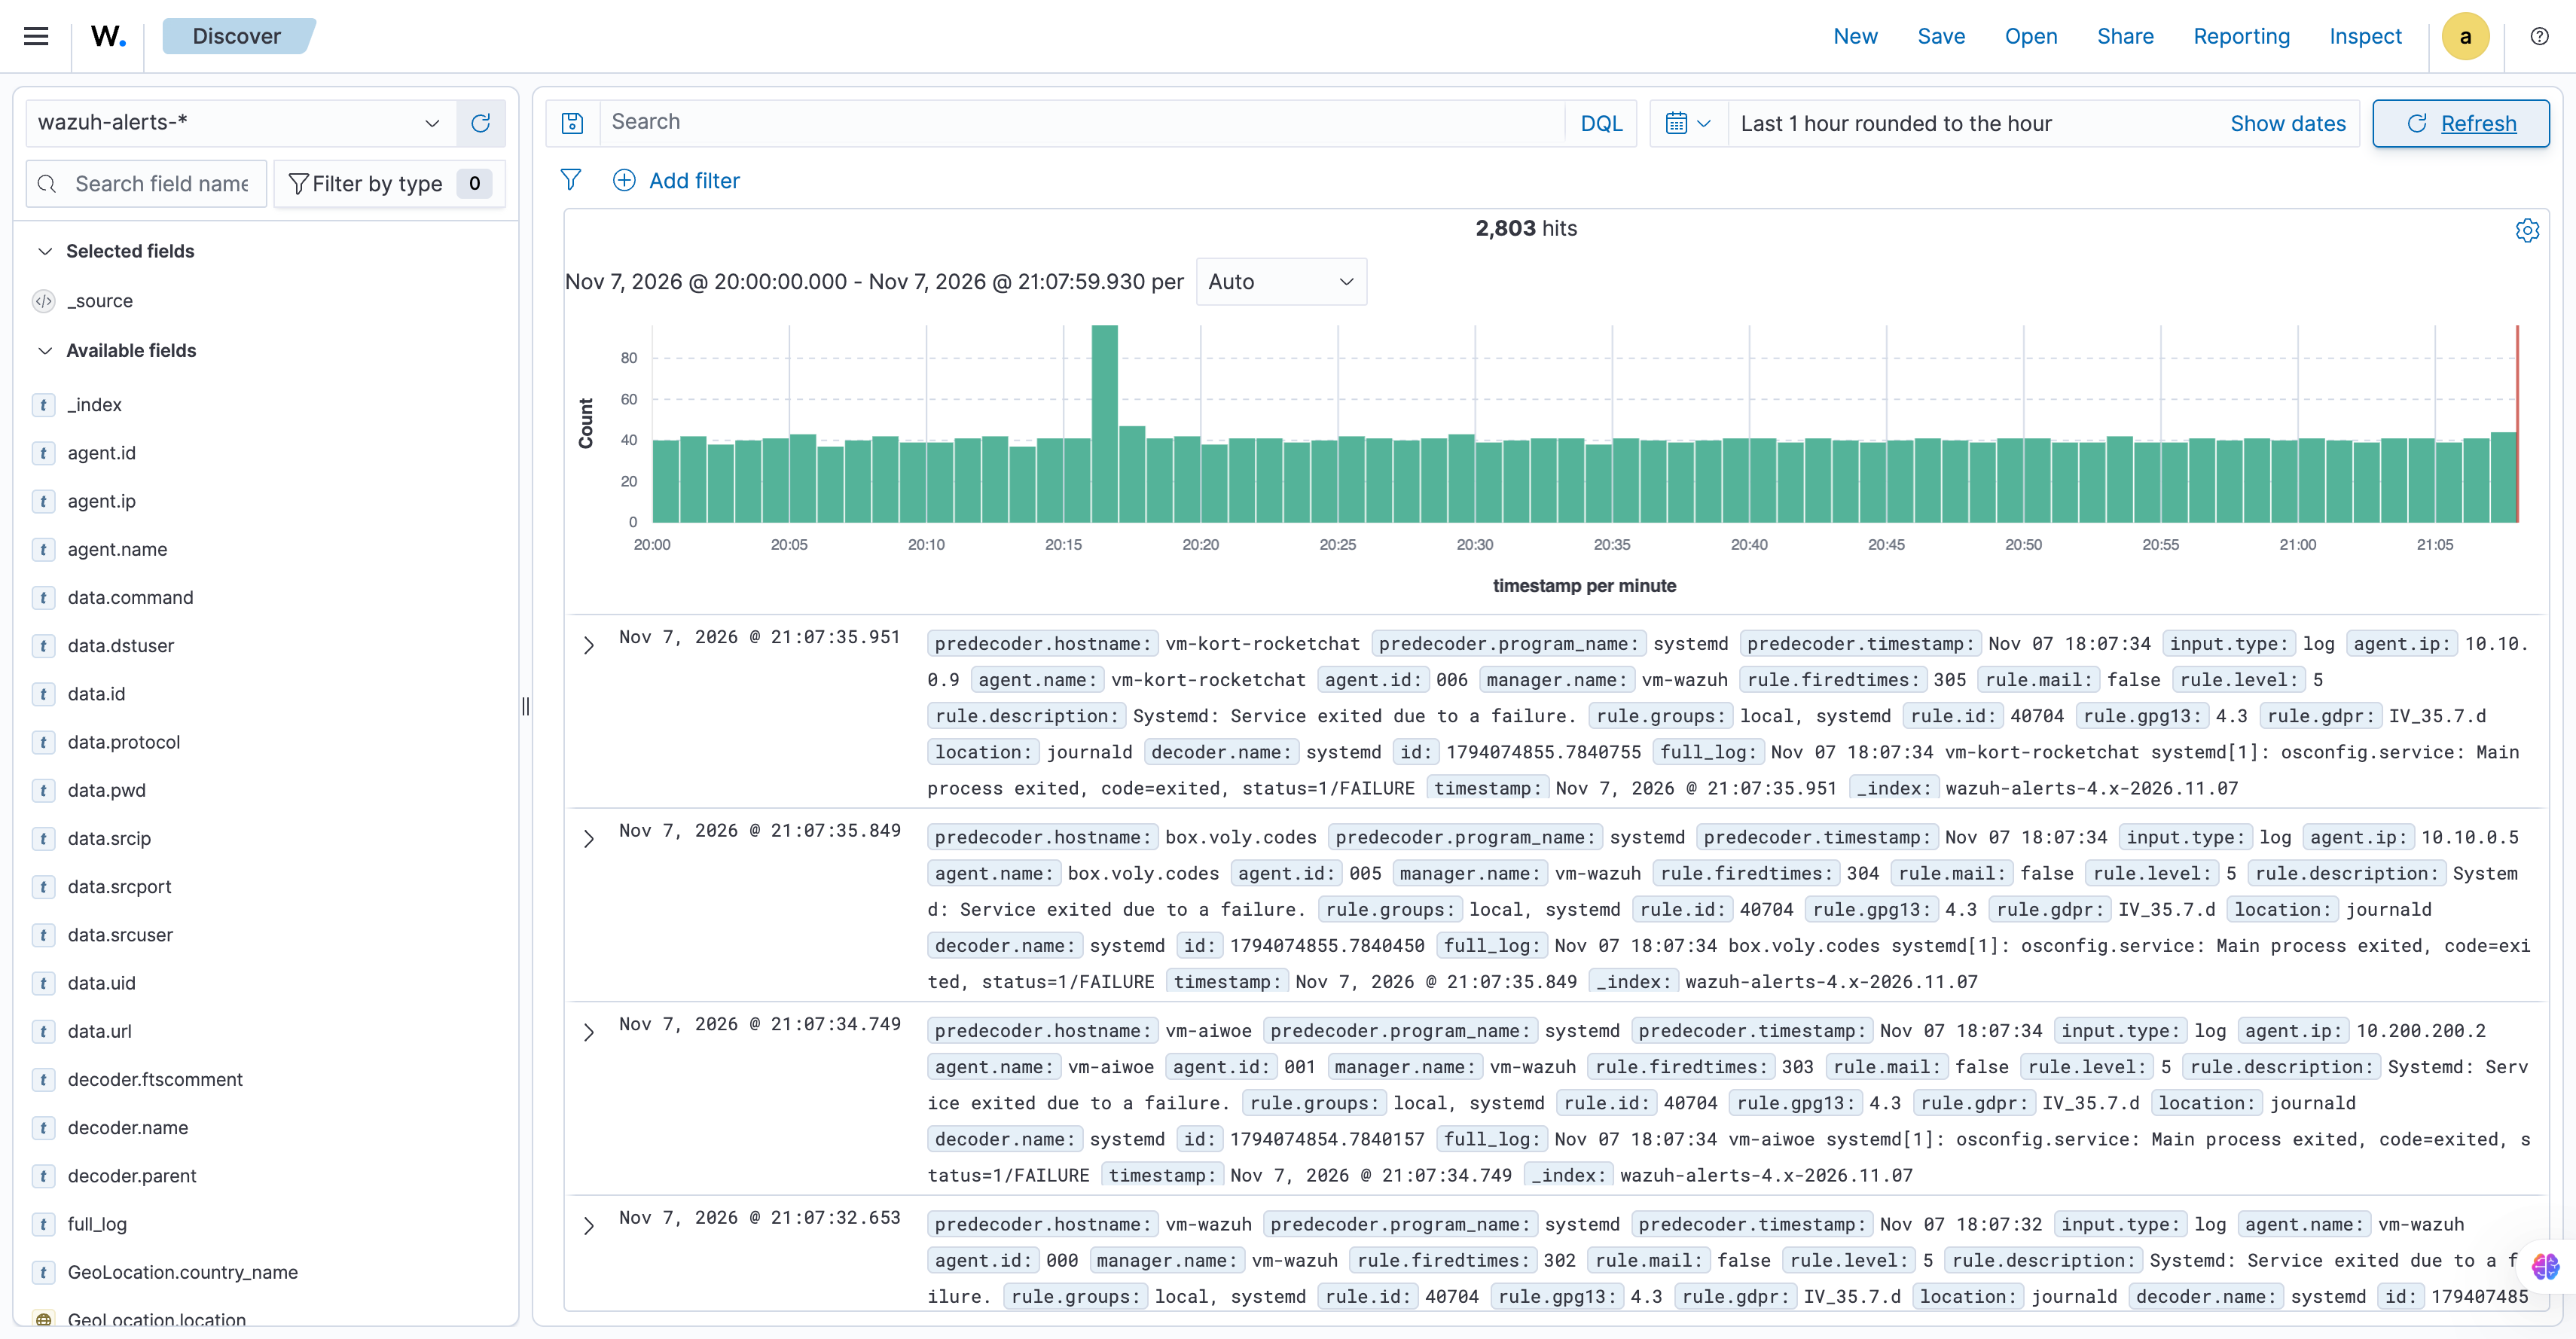
Kuva 3: Discover: tapahtumavirta kaikista agenteista ja kenttien suodatus.
Miten Wazuh tukee tätä työtä
Wazuh-valvonta kertoo, mitä järjestelmissä on asennettuna ja mitä niissä tapahtuu. Kun uusi haavoittuvuus julkistetaan, voimme tarkistaa, koskeeko se meidän ympäristöämme, ja priorisoida päivitykset. Tällaiset haavoittuvuudet kuuluvat niihin, joita seuraamme Wazuh-valvonnalla.
Wazuh ei korvaa päivityksiä. Se auttaa näkemään, missä päivitys on tarpeen ja missä poikkeamia on.
Kuka tätä tekee
Tämä ei ole sertifioitu palvelu — emme väitä ISO 27001- tai SOC 2 -sertifiointia. Voimme sen sijaan näyttää valvonnan pystyttäneen ja sitä ylläpitävän henkilön ammatillisen pätevyyden: IBM Cybersecurity Analyst -ammattitodistus (Coursera/IBM, 8 kurssia: kyberturvallisuuden työkalut, käyttöjärjestelmä- ja verkkoturvallisuus, vaatimustenmukaisuus, penetraatiotestaus, häiriötilanteisiin vastaaminen ja forensiikka, uhkatiedustelu), suoritettu 23.7.2021. Todistus on jo useamman vuoden takaa eikä korvaa ajantasaista auditointia järjestelmistämme; se on taustatieto, ei tae.
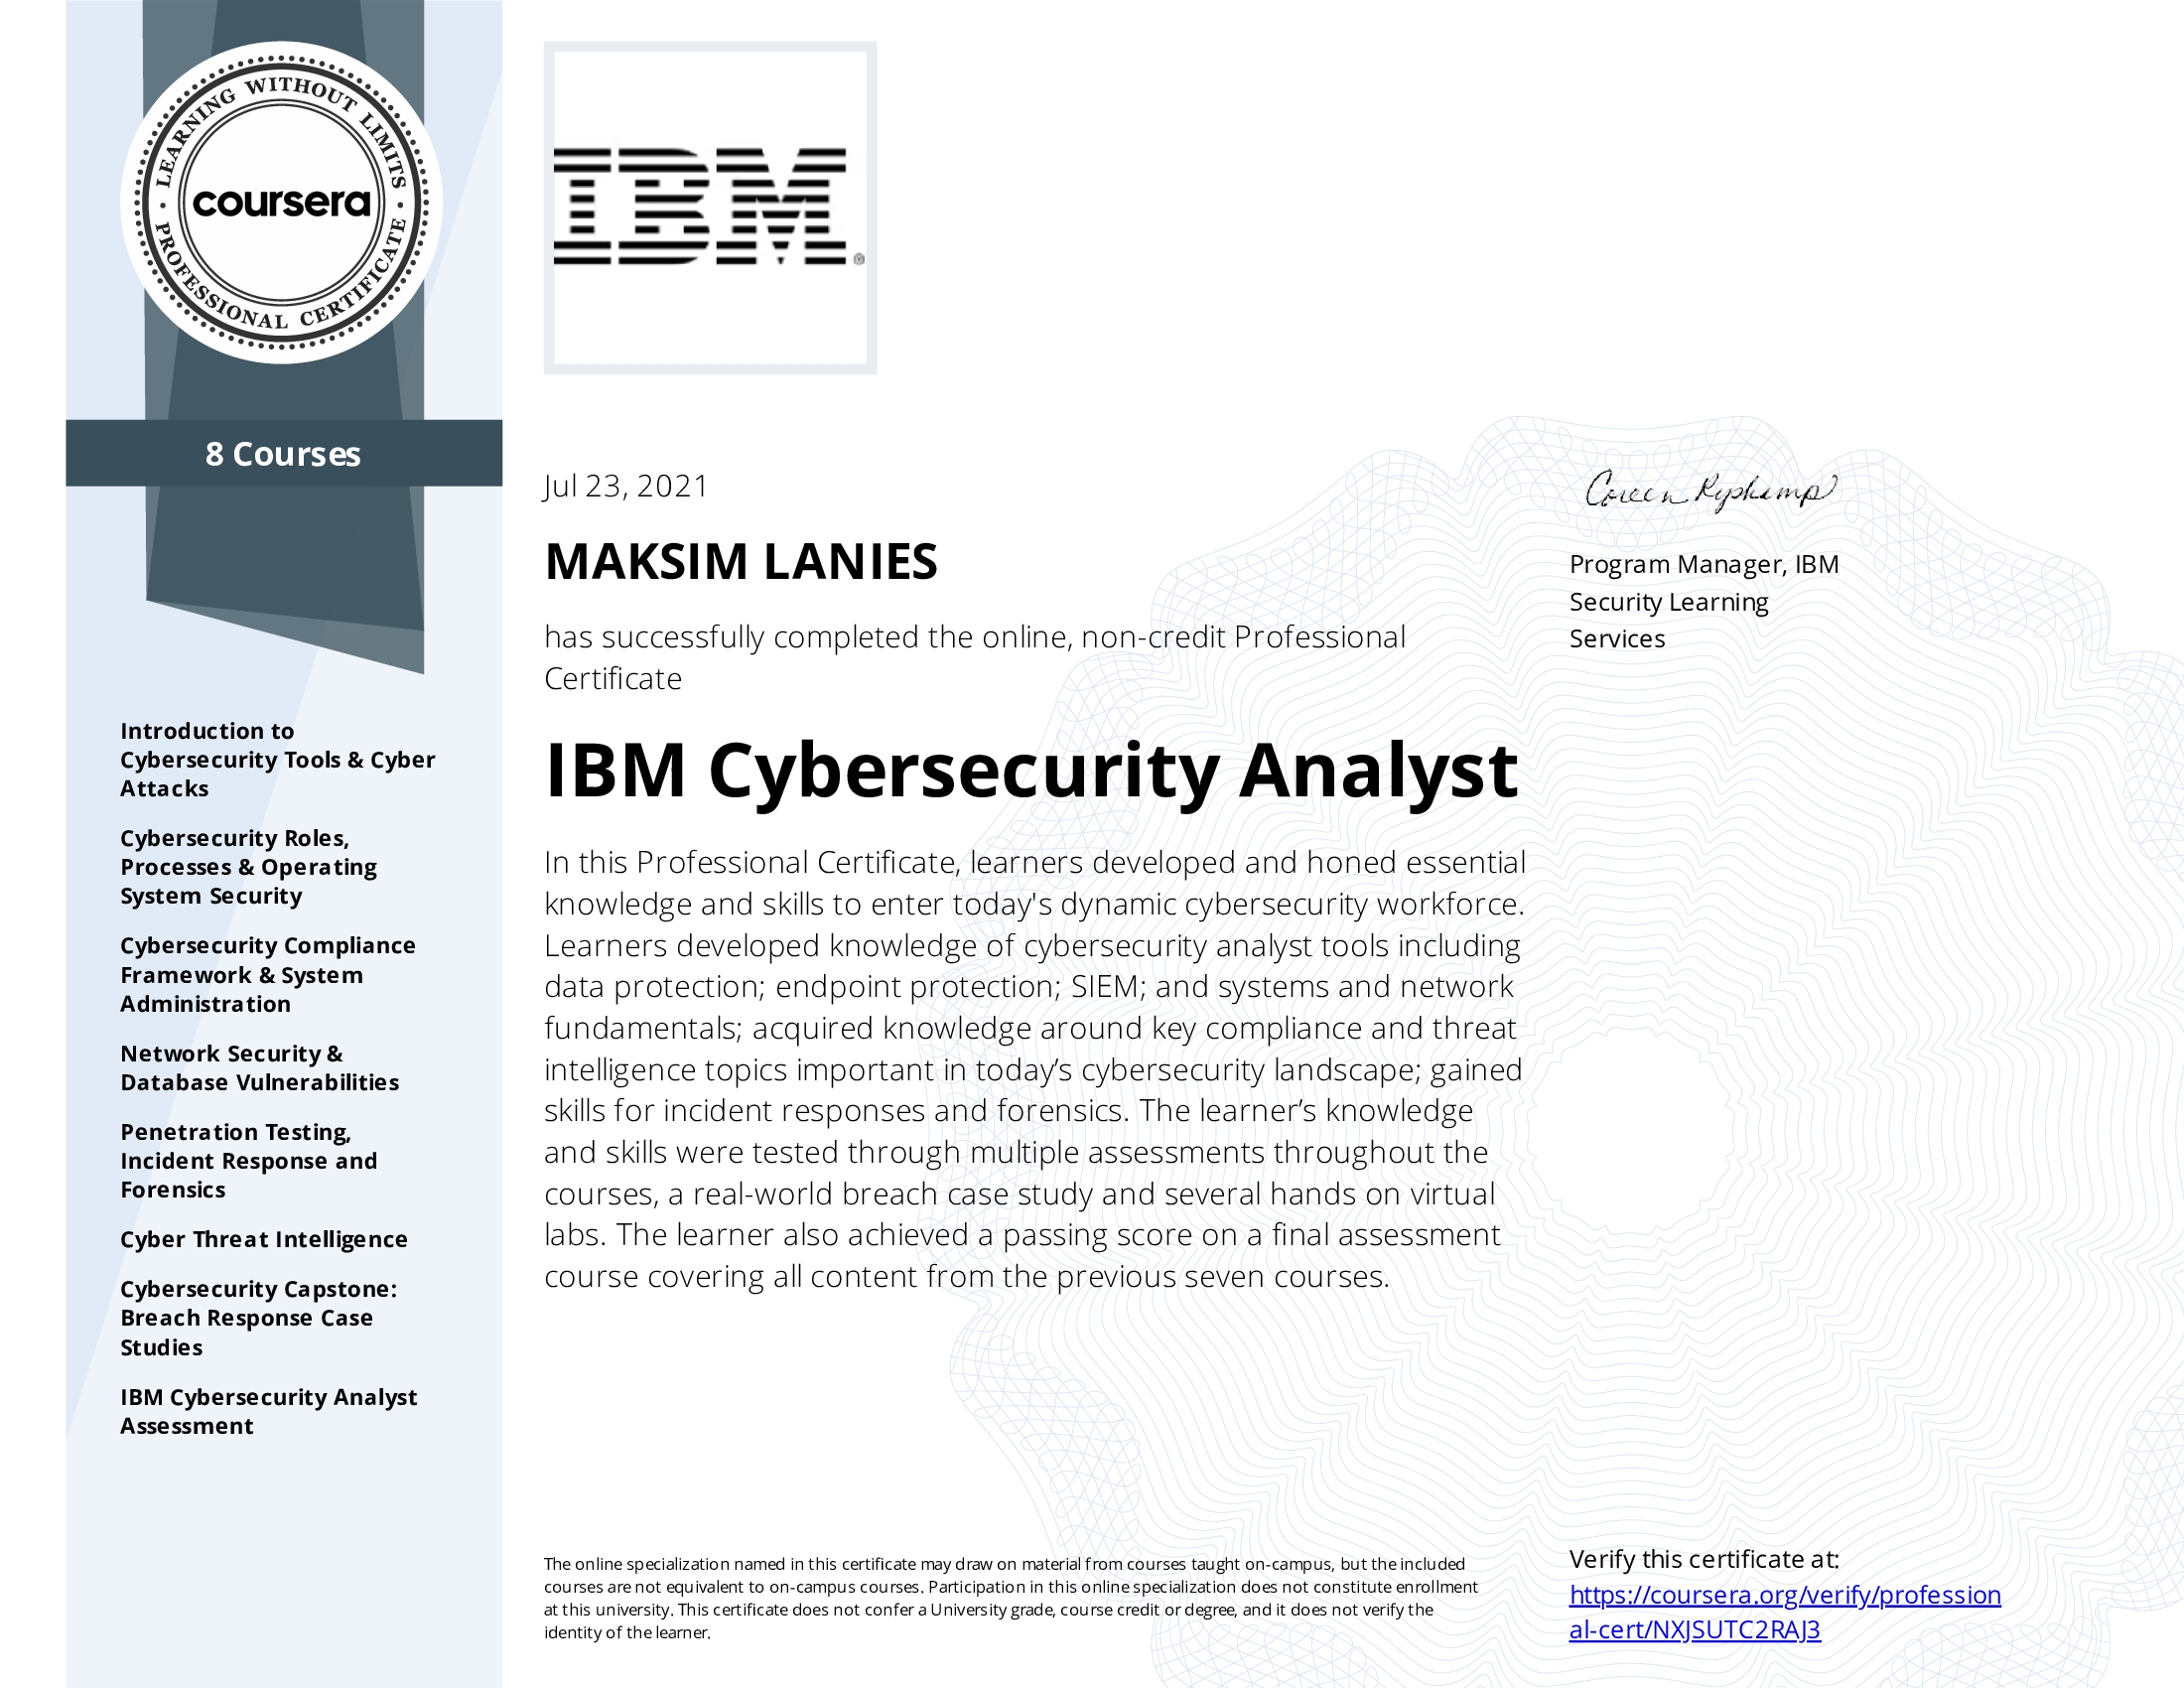
Kuva 4: IBM Cybersecurity Analyst Professional Certificate, Coursera, vahvistettavissa yllä olevasta linkistä.